
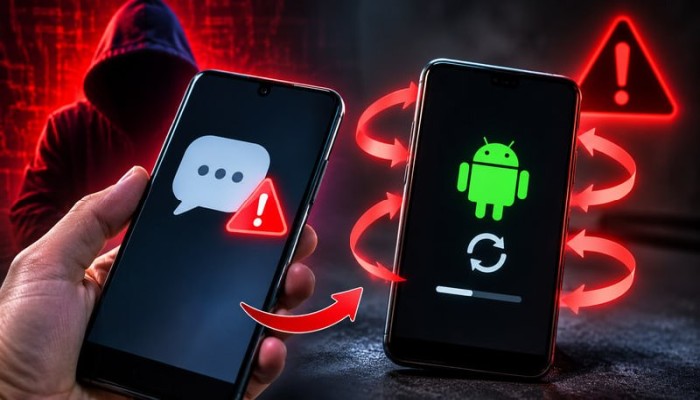
اكتشف خبراء أمنيون مؤخرًا ثغرة أمنية خطيرة في نظام أندرويد، تسمح بتعطيل الهواتف من خلال رسالة نصية خبيثة جرى تصميمها خصيصًا لاستغلال خلل في النظام.
ولا تظهر هذه الرسالة ضمن صندوق الوارد، كما لا يتلقى المستخدم أي إشعار بوصولها، لكنها تتسبب في توقف النظام المسؤول عن معالجة المكالمات، وقد تصل خطورتها إلى جعل الهاتف غير قادر على العمل بصورة طبيعية.
ما تفاصيل ثغرة رسالة الموت؟
رصد الباحث الأمني مارك بلاسيتشيك ثغرة أطلق عليها اسم "SMS of Death" أو "رسالة الموت"، وتعتمد على إرسال رسالة نصية بتركيبة غير معتادة لا يستطيع نظام أندرويد التعامل معها بصورة صحيحة، وفقًا لما أورده موقع "Phone Arena" المتخصص في أخبار التكنولوجيا والهواتف الذكية.
وتؤدي هذه الرسالة إلى انهيار النظام المسؤول عن خدمات الاتصال، وهو ما قد يتسبب في إنهاء المكالمات الجارية، بما في ذلك اتصالات الطوارئ مثل الرقم 911.
وبحسب تحذيرات الباحث، فإن إرسال نحو 20 رسالة خبيثة قد يدفع الهاتف إلى التوقف عن العمل والدخول في دائرة متكررة من إعادة التشغيل، نتيجة محاولات نظام التشغيل المتواصلة للتعامل مع الرسائل الواردة.
رسائل لا يمكن للمستخدم اكتشافها
تزداد خطورة الثغرة بسبب الطريقة التي تصل بها الرسائل إلى الأجهزة المستهدفة، إذ لا تظهر في تطبيق الرسائل ولا يصاحب وصولها أي تنبيه، بينما يحدث الخلل في النظام مباشرة.
كما أن إعادة ضبط الهاتف إلى إعدادات المصنع قد لا تكون كافية للتخلص من المشكلة، خاصة إذا كانت شركة الاتصالات لا تزال تحاول تسليم الرسائل التي أرسلها المهاجم. ففي هذه الحالة، قد يتكرر تعطل الجهاز مع كل محاولة لتشغيله واستقبال الرسائل.
ومن بين الحلول الممكنة توصيل الهاتف بجهاز كمبيوتر ومحاولة الوصول إلى الرسائل وحذفها يدويًا، إلا أن هذه الخطوة قد تتطلب معرفة تقنية، ولا تمثل حلًا سهلًا لجميع المستخدمين.
جوجل تطرح تحديثًا لمعالجة الخلل
أعاد بلاسيتشيك إنتاج الرسالة الخبيثة، ونشر الشيفرة الخاصة بها عبر منصة "جيت هاب"، إلى جانب موقع إلكتروني يحمل اسم "SMSofDeath" لعرض تفاصيل الثغرة.
وقال الباحث إنه تمكن من اختبار الهجوم على هواتف "جوجل بيكسل" و"سامسونج" جالاكسي، التي تعمل بإصدارات مختلفة من نظام أندرويد، بداية من الإصدار 12 وحتى الإصدار 16.
وأوضح أنه أرسل بلاغًا إلى شركة جوجل في 5 مايو الماضي بشأن المشكلة، لكنه أشار إلى أن الشركة رفضت البلاغ أكثر من مرة، على أساس أن الخلل لا يستوفي معايير التهديد الأمني.
لكن بعد الإعلان عن الثغرة بصورة علنية في 29 أكتوبر، ونشر نموذج قابل للتنفيذ من الرسالة الخبيثة، لاحظ الباحث أن جوجل كانت قد بدأت العمل على إصلاح المشكلة قبل ذلك بوقت، وربما منذ تلقيها البلاغ الأول.
وتشير سجلات تطوير نظام أندرويد إلى أن التعديل البرمجي الخاص بمعالجة الثغرة أُنجز في 15 يونيو، ويعتمد على حذف الرسالة المشبوهة دون محاولة معالجتها، لتجنب حدوث الانهيار.
من جانبها، أوضحت مؤسسة "GrapheneOS" عبر منصة "إكس" أن جوجل أدرجت الإصلاح بالفعل ضمن الإصدارات التجريبية للتحديثات الأمنية في يوليو، أي قبل الإعلان العلني عن الثغرة بنحو ثلاثة أشهر.
وصنفت جوجل المشكلة باعتبارها ثغرة حرجة، ومنحتها رقم التعريف CVE-2026-58882، كما أدرجتها ضمن نشرة أمان أندرويد المقرر نشرها في نوفمبر.
ما الهواتف المعرضة للخطر؟
لا تزال بعض التفاصيل المتعلقة باكتشاف الثغرة وتوقيت التعامل معها غير محسومة، خصوصًا ما إذا كان بلاغ بلاسيتشيك هو الذي دفع جوجل إلى تطوير التصحيح الأمني، أم أن الشركة كانت قد رصدت الخلل بصورة مستقلة قبل ذلك.
ووفقًا للمعلومات المتاحة، أُدرج الإصلاح ضمن التحديثات الأمنية الصادرة في أكتوبر، وشمل إصدارات أندرويد من 14 إلى 17، ما يعني أن الأجهزة التي حصلت على أحدث التصحيحات الأمنية يُفترض أن تكون محمية من الهجوم.
في المقابل، تظل الهواتف التي لم تحصل على التحديثات الأخيرة، أو التي تعمل بإصدارات أندرويد 13 وما قبلها، ضمن الأجهزة المحتمل استمرار تعرضها للثغرة، خاصة تلك التي انتهى الدعم البرمجي المقدم لها.
وينصح خبراء الأمن السيبراني المستخدمين بالتحقق من توفر تحديثات جديدة لأنظمة التشغيل وتثبيتها فور صدورها، مع ضرورة تجنب الاستمرار في استخدام الهواتف التي توقفت الشركات المصنعة عن دعمها، إذ تصبح أكثر عرضة للثغرات التي لا تتوفر لها إصلاحات أمنية.